Главное меню
Навигация
Настраиваем с нуля
Цикл статей Настройка Call Manager Express CUCME с нуля:
Цикл статей Настройка Call Manager CUCM с нуля:
Comunications Apps с нуля
UCCX
- Настройка Cisco Unified Contact Center Express (UCCX) с нуля. Часть 1
- Настройка Cisco Unified Contact Center Express (UCCX) с нуля. Часть 2
- Настройка Cisco Unified Contact Center Express (UCCX) с нуля. Часть 3
- Настройка UCCX 10.x, 11.x + Cisco Finesse desktop
- Установка скрипта для записи UCCX Prompts
CUC
- Настройка Cisco Unity Connection (CUC) с нуля. Часть 1
- Настройка Cisco Unity Connection (CUC) с нуля. Часть 2
CUP
- Настройка Cisco Unified Presence (CUP) с нуля. Теория
- Настройка Cisco Unified Presence (CUP) с нуля. Практика: Начальная установка
MediaSense
Настройка комплекта Cisco CUCM Business Edition 6000
- Настройка комплекта BE6000: Введение
- Настройка комплекта BE6000: Установка CUCM 11
- Настройка комплекта BE6000: Начальная установка CUC 11
- Настройка комплекта BE6000: Немного теории CUC 11
- Настройка комплекта BE6000: Настраиваем своего автосекретаря (IVR) в CUC 11
- Настройка комплекта BE6000: правильная Архивация CUCM 11.5
- Настройка комплекта BE6000: Восстановление CUCM 11.5 из архива
- Настройка комплекта BE6000: устанавливаем лицензии для телефонов CUCM 11.5
- Настройка комплекта BE6000: настройка конференции ad hoc CUCM 11.5
- Настройка комплекта BE6000: настройка конференции meet-me CUCM 11.5
- Настройка комплекта BE6000: настройка мониторинга комплекса CUCM 11.5
CUCM в крупном предприятии
- SRST. Теория (часть 1)
- SRST: Практика (Часть 2)
- Диалплан (dialplan) в крупной организации
- Cisco Device Mobility. Теория
- Cisco Device Mobility. Настройка
- Cisco Extension Mobility. Теория
- Cisco Extension Mobility. Настройка
- Call Control Discovery
- Настройка Multicast MOH Server на маршрутизаторах филиалов
- Cisco H.323 Gatekeeper. Теория
- Cisco H.323 Gatekeeper. Настройка и Практика
- Cisco H.323 Gatekeeper и Call Admission Control
- Практика подключения H.323 и SIP с использованием CUBE
- CUCM и LDAP Integration
DTMF и его настройка
Вы здесь
Zone Based Firewall (ZBF) troubleshooting
Настройка логирования
Для того, чтобы логи ZBF валились в буфер, настроим logging:
! Настройка отображения текущего времени
service timestamps log datetime localtime
!
! Включение логирования
logging on
!
!
! Логи на консоль
logging console critical
logging monitor debugging
!
! Настройка логирования в буфер
logging buffered informational
logging buffered 16386
logging rate-limit 100 except 4
!
Определяем какие зоны существуют
#show zone security
zone self
Description: System Defined Zone

zone OUTSIDE
 Member Interfaces:
 FastEthernet0/0/0

zone INSIDE
 Member Interfaces:
 Loopback0
 Loopback1
 GigabitEthernet0/0

zone TUNNEL
 Member Interfaces:
 Tunnel350
 Tunnel200
Определение пары зон
Определяем пару зон по направлению
Если нас интересует конкретное направление, например из интерфейса в зоне INSIDE в интерфейс в зоне TUNNEL:
ige01gtw01#show zone-pair security source INSIDE destination TUNNEL
Zone-pair name INSIDE-TUNNEL
    Source-Zone INSIDE  Destination-Zone TUNNEL
    service-policy pm_inside_tunnel
Общий список пар зон
#show zone-pair security
Zone-pair name INSIDE-OUTSIDE
    Source-Zone INSIDE  Destination-Zone OUTSIDE
    service-policy pm_inside-outside
Zone-pair name OUTSIDE-INSIDE
    Source-Zone OUTSIDE  Destination-Zone INSIDE
    service-policy pm_outside-inside
Zone-pair name OUTSIDE-SELF
    Source-Zone OUTSIDE  Destination-Zone self
    service-policy pm_outside-self
Zone-pair name SELF-OUTSIDE
    Source-Zone self  Destination-Zone OUTSIDE
    service-policy pm_self-outside
Zone-pair name INSIDE-TUNNEL
    Source-Zone INSIDE  Destination-Zone TUNNEL
    service-policy pm_inside_tunnel
Zone-pair name TUNNEL-INSIDE
    Source-Zone TUNNEL  Destination-Zone INSIDE
    service-policy pm_tunnel_inside
Отсюда можно отобразить нужные нам service-policy, например посмотрим service-policy pm_inside_tunnel:
ige01gtw01#show policy-map type inspect pm_inside_tunnel
  Policy Map type inspect pm_inside_tunnel
    Class cm_temp_drop
      Drop
    Class cm_temp_pass_all
      Pass
    Class cm_vpn_protocols
      Pass
    Class cm_service_protocols
      Inspect
    Class cm_sfb-traffic
      Inspect
    Class cm_voice_control_traffic
      Inspect
    Class cm_inside_tunnel_central_servers
      Inspect
    Class cm_inside_tunnel_voice_subnet
      Inspect
    Class cm_inside_tunnel_internal_servers
      Inspect
    Class cm_inside_tunnel_voice_servers
      Inspect
    Class class-default
      Drop log
или
ige01gtw01#show running-config | section pm_inside_tunnel
policy-map type inspect pm_inside_tunnel
 class type inspect cm_temp_drop
  drop
 class type inspect cm_temp_pass_all
  pass
 class type inspect cm_vpn_protocols
  pass
 class type inspect cm_service_protocols
  inspect
 class type inspect cm_sfb-traffic
  inspect
 class type inspect cm_voice_control_traffic
  inspect
 class type inspect cm_inside_tunnel_central_servers
  inspect
 class type inspect cm_inside_tunnel_voice_subnet
  inspect
 class type inspect cm_inside_tunnel_internal_servers
  inspect
 class type inspect cm_inside_tunnel_voice_servers
  inspect
 class class-default
  drop
Отдельные Class map можно просмотреть командой:
ige01gtw01#show class-map type inspect cm_voice_control_traffic
 Class Map type inspect match-any cm_voice_control_traffic (id 8)
   Match protocol sip
   Match protocol skinny
   Match protocol h323
Общая проверка статистики сессий
Данная проверка позволит понять статистику по каждому Class-map. Были ли вообще матчи и сколько прошло пакетов.
Вываливаем всё:
show policy-map type inspect zone-pair
Либо отображаем на уровне пар зон:
show policy-map type inspect zone-pair INSIDE-TUNNEL
Если все нормально, общая статистика должна отображать следующие параметры: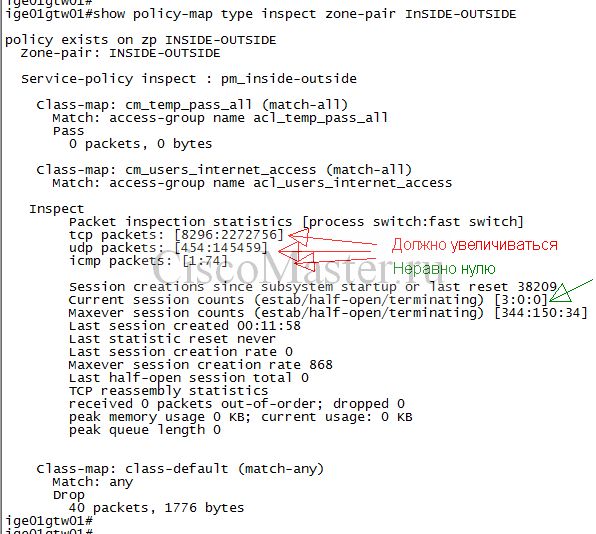
Общая проверка наличия сессий
Здесь можно понять общее количество сессий в данный момент.
show policy-firewall session
Сессии на пару зон:
show policy-firewall session zone-pair INSIDE-OUTSIDE
или более подробная инфа:
show policy-map type inspect zone-pair sessions
Проверка наличия сессий на паре зон
Давайте посмотрим на примере выхода в интернет. Для того чтобы выйти в интернет, должны быть созданы две вещи:
- ip nat translation
- ZBF session
10_5_55_1#show policy-firewall session zone-pair OUTSIDE-SELF | section 37.193.64.214
        Session 21B1080 (195.20.104.27:23936)=>(37.193.64.214:22) tcp SIS_OPEN/TCP_ESTAB
          Created 00:25:37, Last heard 00:00:00
          Bytes sent (initiator:responder) [22646:84087]
10_5_55_1#
Поэтому если пинг удачен, мы увидим следующее:
#show policy-map type inspect zone-pair INSIDE-OUTSIDE sessions | section 192.168.48.13
        Session 155390E0 (192.168.48.13:8)=>(8.8.8.8:0) icmp SIS_OPEN
          Created 00:00:09, Last heard 00:00:05
          ECHO request
          Bytes sent (initiator:responder) [128:128]
#show ip nat translations | include 192.168.48.13
icmp 193.105.126.147:1    192.168.48.13:1       8.8.8.8:1             8.8.8.8:1
Исследуем конкретную сессию по IP:
show policy-firewall session zone-pair INSIDE-TUNNEL | section 10.5.55.254

Проверка сессий в каждой policy-map
Предположим, что у нас следующая service-policy:
policy-map type inspect pm_inside_tunnel
 class type inspect cm_temp_drop
  drop
 class type inspect cm_temp_pass_all
  pass
 class type inspect cm_vpn_protocols
  pass
 class type inspect cm_service_protocols
  inspect
 class type inspect cm_sfb-traffic
  inspect
 class type inspect cm_voice_control_traffic
  inspect
 class type inspect cm_inside_tunnel_central_servers
  inspect
 class type inspect cm_inside_tunnel_voice_subnet
  inspect
 class type inspect cm_inside_tunnel_internal_servers
  inspect
 class type inspect cm_inside_tunnel_voice_servers
  inspect
 class class-default
  drop log
Мы можем посмотреть сессии, а также принадлежность созданных сессий к Policy-map:
ige01gtw01#show policy-map type inspect zone-pair

policy exists on zp INSIDE-OUTSIDE
  Zone-pair: INSIDE-OUTSIDE

  Service-policy inspect : pm_inside-outside

    Class-map: cm_temp_pass_all (match-all)
      Match: access-group name acl_temp_pass_all
      Pass
        0 packets, 0 bytes

    Class-map: cm_users_internet_access (match-all)
      Match: access-group name acl_users_internet_access

   Inspect
        Packet inspection statistics [process switch:fast switch]
        tcp packets: [8327:2280522]
        udp packets: [454:145475]
        icmp packets: [