Главное меню
Навигация
Настраиваем с нуля
Цикл статей Настройка Call Manager Express CUCME с нуля:
Цикл статей Настройка Call Manager CUCM с нуля:
Comunications Apps с нуля
UCCX
- Настройка Cisco Unified Contact Center Express (UCCX) с нуля. Часть 1
- Настройка Cisco Unified Contact Center Express (UCCX) с нуля. Часть 2
- Настройка Cisco Unified Contact Center Express (UCCX) с нуля. Часть 3
- Настройка UCCX 10.x, 11.x + Cisco Finesse desktop
- Установка скрипта для записи UCCX Prompts
CUC
- Настройка Cisco Unity Connection (CUC) с нуля. Часть 1
- Настройка Cisco Unity Connection (CUC) с нуля. Часть 2
CUP
- Настройка Cisco Unified Presence (CUP) с нуля. Теория
- Настройка Cisco Unified Presence (CUP) с нуля. Практика: Начальная установка
MediaSense
Настройка комплекта Cisco CUCM Business Edition 6000
- Настройка комплекта BE6000: Введение
- Настройка комплекта BE6000: Установка CUCM 11
- Настройка комплекта BE6000: Начальная установка CUC 11
- Настройка комплекта BE6000: Немного теории CUC 11
- Настройка комплекта BE6000: Настраиваем своего автосекретаря (IVR) в CUC 11
- Настройка комплекта BE6000: правильная Архивация CUCM 11.5
- Настройка комплекта BE6000: Восстановление CUCM 11.5 из архива
- Настройка комплекта BE6000: устанавливаем лицензии для телефонов CUCM 11.5
- Настройка комплекта BE6000: настройка конференции ad hoc CUCM 11.5
- Настройка комплекта BE6000: настройка конференции meet-me CUCM 11.5
- Настройка комплекта BE6000: настройка мониторинга комплекса CUCM 11.5
CUCM в крупном предприятии
- SRST. Теория (часть 1)
- SRST: Практика (Часть 2)
- Диалплан (dialplan) в крупной организации
- Cisco Device Mobility. Теория
- Cisco Device Mobility. Настройка
- Cisco Extension Mobility. Теория
- Cisco Extension Mobility. Настройка
- Call Control Discovery
- Настройка Multicast MOH Server на маршрутизаторах филиалов
- Cisco H.323 Gatekeeper. Теория
- Cisco H.323 Gatekeeper. Настройка и Практика
- Cisco H.323 Gatekeeper и Call Admission Control
- Практика подключения H.323 и SIP с использованием CUBE
- CUCM и LDAP Integration
DTMF и его настройка
Вы здесь
Балансировка нагрузки на сервера с помощью Cisco ACE. Часть 1: Сопряжение Cisco ACE с Catalyst 6500 и его настройка для удаленного управления.
Cisco ACE — это устройство для балансировки нагрузки на сервера. Само определение говорит о том, что с помощью этого устройства происходит распределение заданий между n-ым количеством серверов. Так же, это очень удобно для осуществления бесперебойного предоставления сервисов. Например, у нас есть два сервера с идентичными настройками, которые ставятся «за балансировщик» и если, выходит из строя один из серверов, то клиент, даже, этого не ощутит т.к. полноценные функции выполняет второй (исправный) сервер.
В этой статье будет описано сопряжение Cisco ACE с Catalyst 6500 и настройка административного контекста для удаленного управления. А теперь по порядку.
Cisco ACE представляет из себя модуль (Рис.1 - модуль Cisco ACE), который устанавливается в слот Catalyst 6500. Как только модуль установлен, необходимо создать все вланы, в которых будут находиться сервера для балансировки и управляющий влан на Cstalyst 6500 и эти же вланы назначить на Cisco ACE.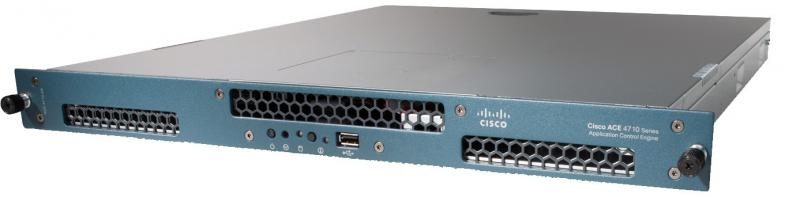
Рисунок 1 - модуль Cisco ACE
Далее, рассмотрим некоторые моменты настройки в примере.
В качестве оборудования у нас выступает один Catalyst 6500 и установленный в нем один модуль Cisco ACE.
В больших фирмах бывает так, что используют один Catalyst и два модуля ACE, или два Catalyst соединенные по VSS и два модуля ACE (по одному в каждом Catalyst). Это нужно для того, чтобы обеспечить бесперебойность работы системы в целом. Тогда настройки, которые мы будем проделывать дальше будут несколько отличаются, но принцип тот же.
Для начала, создаем необходимые вланы. В нашем случае влан 20 используется для управления устройствами, в том числе ACE, а влан 10 — для серверов (которые мы будем балансировать во 2 части статьи):
Catalyst_6500(config)#vlan 20
Catalyst_6500(config-vlan)#name MANAGEMENT
Catalyst_6500(config-vlan)#ex
Catalyst_6500(config)#
Catalyst_6500(config)#vlan 10
Catalyst_6500(config-vlan)#name SERVERS
Catalyst_6500(config-vlan)#ex
Catalyst_6500(config)#
Допустим, терменироваться данные вланы будут на нашем Catalyst 6500. Поэтому создадим виртуальные интерфейсы соответствующим вланам:
Catalyst_6500(config)#
Catalyst_6500(config)#int vlan 20
Catalyst_6500(config-if)#description MANAGEMENT-INT
Catalyst_6500(config-if)#ip address 10.0.0.1 255.255.255.0
Catalyst_6500(config-if)#ex
Catalyst_6500(config)#
Catalyst_6500(config)#int vlan 10
Catalyst_6500(config-if)#description SERVERS-INT
Catalyst_6500(config-if)#ip address 10.0.8.1 255.255.248.0
Catalyst_6500(config-if)#ex
Catalyst_6500(config)#
Определяем «vlan-group». Эти группы создаются для того, чтобы назначить данные вланы в модуль ACE:
Catalyst_6500(config)#svclc multiple-vlan-interfaces
Catalyst_6500(config)#svclc vlan-group 1 20
Catalyst_6500(config)#svclc vlan-group 2 10
Catalyst_6500(config)#svclc module 7 vlan-group 1 2
Команда — «svclc multiple-vlan-interfaces» означает, что мы можем настраивать несколько vlan-group. Строчки — «svclc vlan-group 1 20» и «svclc vlan-group 2 10» указывают на то, что в первую группу был занесен влан 20, а во вторую — влан 10. Кстати, можно было эти выланы занести в одну группу, например — «svclc vlan-group 1 10,20» и тогда в команде — «svclc multiple-vlan-interfaces» нет необходимости, по крайней мере на данный момент. Но я решил занести вланы в разные группы.
Далее, команда — «svclc module 7 vlan-group 1 2» означает, что мы занесли первую и вторую группу в седьмой модуль (в нашем случае Cisco ACE установлен в 7 слот каталиста).
После проделанных выше настроек, можно зайти на Cisco ACE и сделать все необходимые настройки для удаленного управления. Сделать это можно из Catalyst 6500, зайдя на седьмой модуль (напомню, что наш Cisco ACE находится именно в 7 слоте):
Catalyst_6500(config)#session slot 7 processor 0
Catalyst_6500(config)#
Далее, мы попадаем на ACE. Нужно будет ввести логин и пароль (по умолчанию: login — Admin, password – Admin). Таким образом мы попали в административный контекст системы балансировки. Cisco ACE может состоять из множества, виртуальных балансировщиков ACE (контекстов). По умолчанию, существует только административный контекст. Данный контекст не используется для балансировки серверов. Он используется для управления системой балансировки, в том числе и в нем проделываются настройки для «failover» (когда у нас несколько модулей ACE). Так же, в данном контексте создаются другие виртуальные ACE (контексты), которые будут участвовать в балансировки серверов.
Теперь приступим к настройке административного контекста Cisco ACE для удаленного управления.
Для начала, необходимо создать классовую карту (class-map) с именем, например — MANAGEMENT-CLASS, которая описывает трафик управления. В нашем случает, мы дадим доступ на ACE по протоколам icmp и ssh из сети управления (10.0.0.0/24), которая принадлежит к 20 влану.
ACE/Admin#conf term
ACE/Admin(config)#
ACE/Admin(config)#class-map type management match-any MANAGEMENT-CLASS
ACE/Admin(config-c